据2026年11月19日的报道,BTCPay Server发布紧急更新,修复其使用的Nginx中的五项安全漏洞,并敦促自行托管这款比特币支付软件的运营者尽快安装。Nginx负责将进入服务器的网页流量转发至BTCPay支付应用;此次更新将其升级至1.31.9版。
欧盟网络安全应急响应团队CERT-EU在当周三的通告中表示,这些漏洞可能让攻击者无需登录,就能在受影响的服务器上远程运行恶意代码。研究人员已演示其中一项漏洞的利用方法;但截至该通告发布时,CERT-EU称尚未收到涉及这五项漏洞的攻击报告。
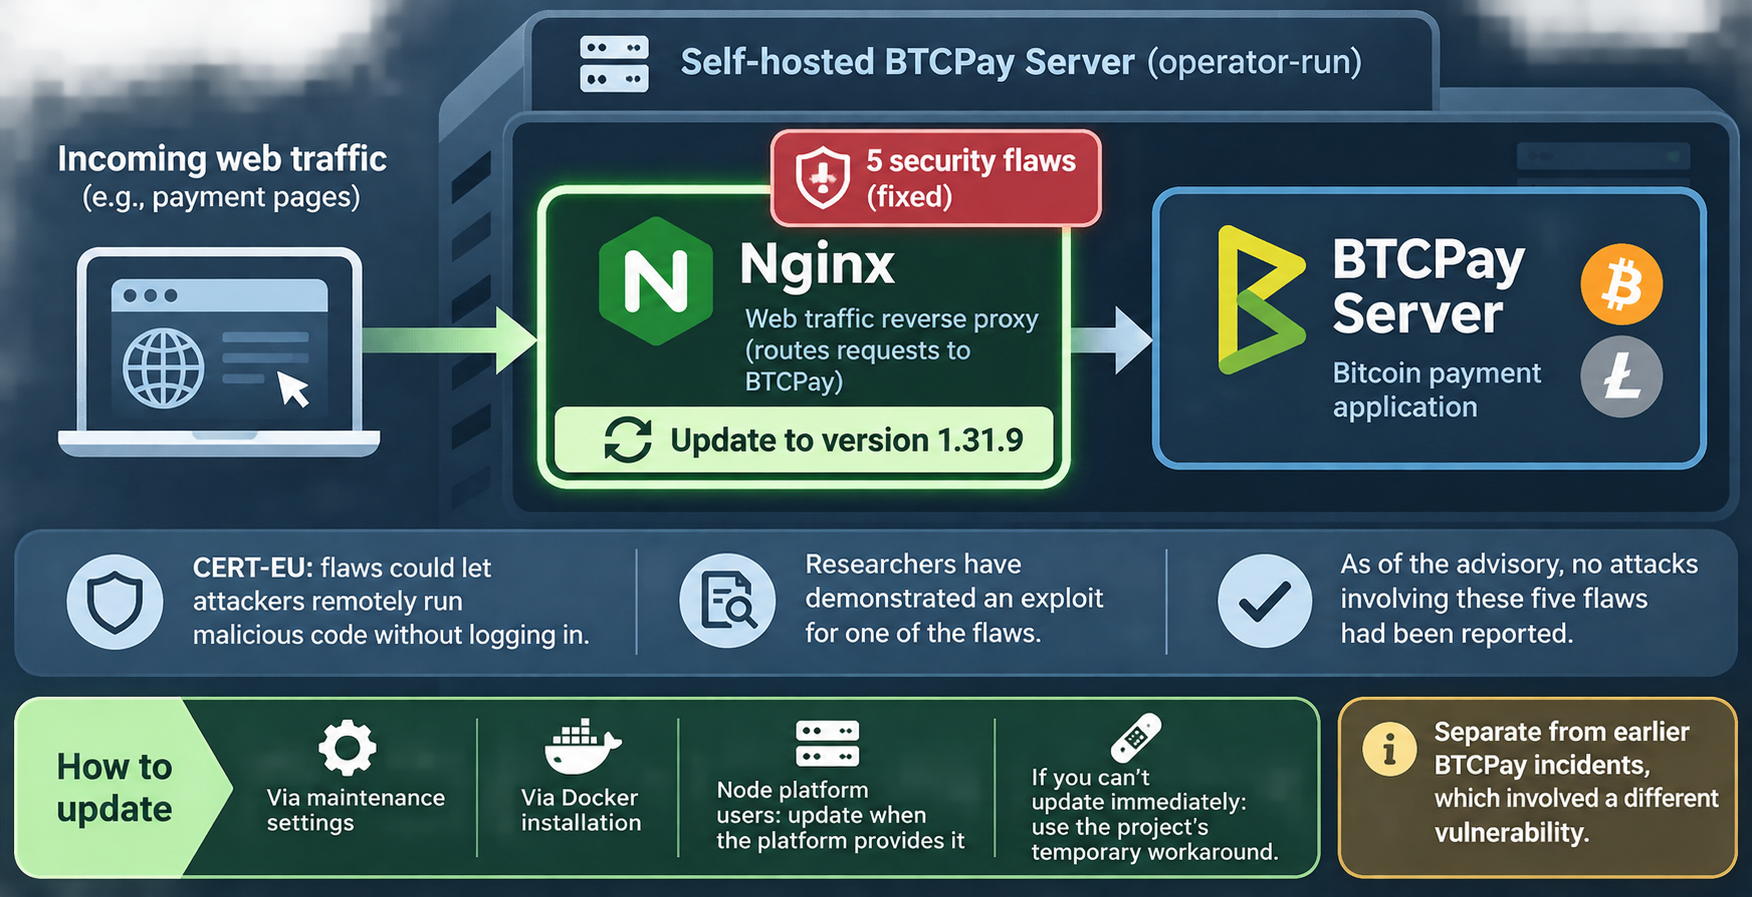
BTCPay表示,运营者可通过维护设置或Docker安装环境部署修复。使用节点平台的运营者应在平台提供更新后进行升级;无法立即更新者,可参考项目提供的临时缓解办法。
这次Nginx漏洞更新与此前的资金失窃事件并非同一漏洞。BTCPay此前披露,攻击者曾在8月利用另一项漏洞获取闪电网络节点凭据并盗取资金;11月,项目又报告旧版软件的比特币和莱特币热钱包遭窃,并称攻击者以不同方式利用了8月的漏洞。