2026年11月17日发布、随后于11月17日至18日补充信息的一项调查显示,攻击者向178家机构使用的网站脚本注入恶意代码。受影响机构包括硬件钱包厂商Ledger、交易平台IG和Interactive Investor,以及BBC、Salesforce等。脚本具备窃取加密资产和支付卡信息的能力,但具备能力不等于已造成相应损失。
恶意代码如何进入网站
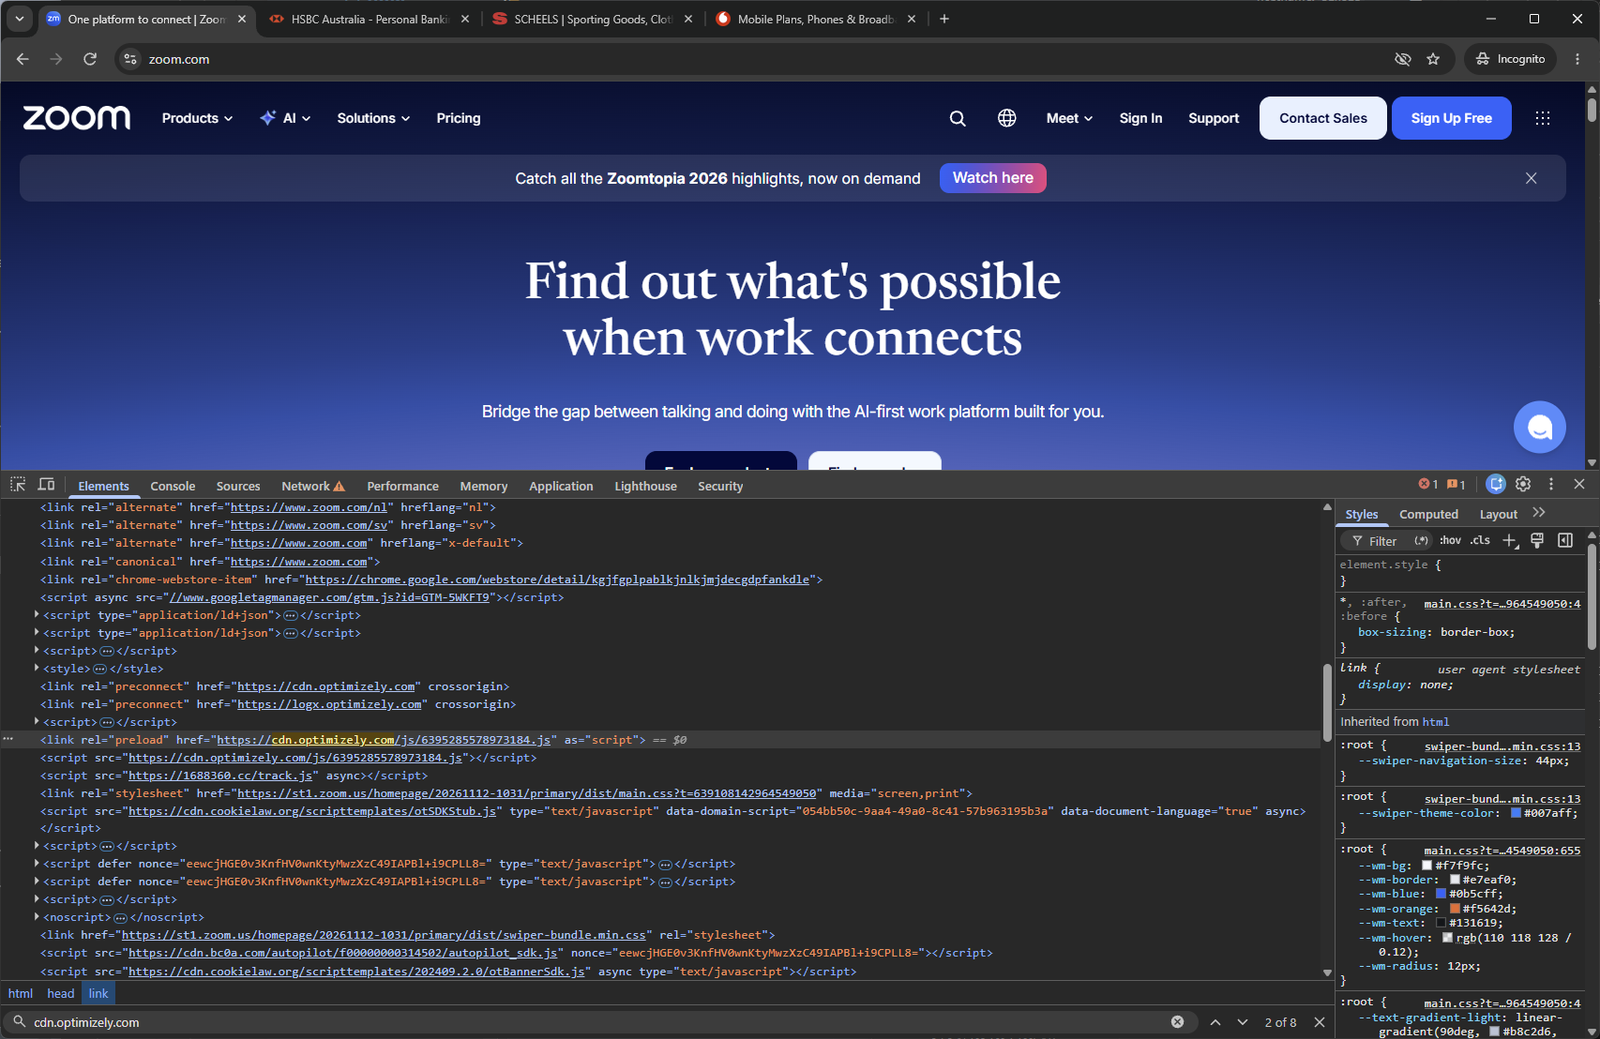
研究人员Amirul Iman将此次活动称为“Optimjack”。据Report URI调查,攻击者修改了包括网站优化平台Optimizely所托管脚本在内的代码,使访客打开受影响页面时,正常网站也可能加载恶意程序。
Optimizely发言人表示,未经授权者利用其Experimentation账户注册流程中的漏洞,向部分客户项目加入恶意JavaScript。该公司称,已封锁存在漏洞的路径、部署修复、移除注入代码,并终止活跃会话、撤销令牌、重置受影响账户的访问权限,同时阻止相关代码经Cloudflare交付;调查仍在继续,受影响客户已获通知。研究人员尚未确定攻击者具体如何取得修改这些项目的权限。
Report URI首席执行官Scott Helme称,协调世界时11月16日4时21分,BBC网站是最早被观察到加载相关注入代码的网站之一。至当日21时52分,188段受感染脚本中仅余一段仍含恶意代码;Ledger使用的脚本约于20时41分清除。178家机构与188段脚本是不同统计口径。
风险范围与机构回应
恶意脚本可在访客复制加密货币钱包地址时,将其替换为攻击者控制的地址,使访客随后可能把资金转往错误地址。网络安全公司StepSecurity还发现,脚本会监测输入网站表单的卡号、有效期和安全码,并将获取的信息发送至攻击者控制的服务器;但它无法读取隔离在第三方支付服务商跨源框架内的支付字段。Helme称,iPhone和iPad访客还面临另一项风险:脚本会加载与Coruna和DarkSword iOS漏洞利用工具包有关的代码。
代表Coinpass和TMS Brokers回应的OANDA发言人表示,安全团队已在Optimizely事件后检查其环境;其内部系统和基础设施未遭入侵,未发现客户资金或账户数据受到影响的迹象,并将继续监测。Salesforce发言人表示,公司正在调查部分网站所用Optimizely脚本遭未经授权修改的情况,并出于预防目的确认已在预览及正式环境停用这些脚本。
收款记录不能直接等同于受害者损失
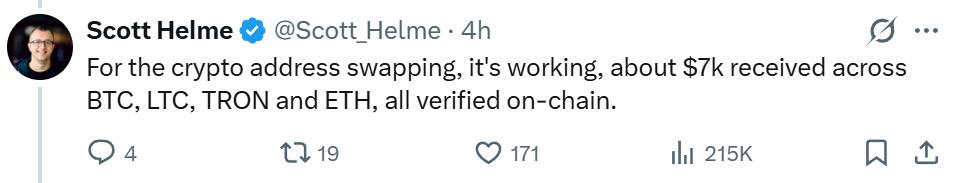
Cointelegraph核查的链上记录显示,与恶意程序关联的加密货币地址在11月16日收到约7,100美元。StepSecurity另行分析得出的相关钱包收款或持有金额约为6,600美元,并指出部分地址在攻击前已有活动。Galaxy Digital研究主管Alex Thorn则估计,受害者实际转入这些地址的金额合计仅约2,300美元;他认为,大部分比特币入账看起来是攻击者自己的资金经交易所转回钱包,而非受害者付款。上述数字的口径不同,不能直接视为已确认的盗窃总额。
Helme表示,研究人员没有证据表明支付卡资料已被实际获取。他指出,窃取卡信息的代码是在11月16日活动进行期间才加入的;风险主要集中在受影响时段内、由网站自身表单收集卡号的页面。使用第三方托管支付框架的网站,相关风险较低。